Siber saldırganlar, ScreenConnect uzaktan yönetim aracını tanınmış yazılımların resmi internet sitelerini taklit eden sahte web sayfaları üzerinden dağıtıyor. Kaspersky araştırmacıları, İngilizce, Arapça, İspanyolca, Çince, Almanca, Portekizce ve Rusça dahil 10 farklı dilde hazırlanmış 90’dan fazla alan adı tespit etti. Bu yapı saldırganların dünya genelinde çok sayıda kullanıcıya ulaşmasını sağlıyor. Kampanya, Windows işletim sistemi kullanan hem bireysel kullanıcıları hem de kurumları hedef alıyor.
Kaspersky, Managed Detection and Response hizmeti kapsamında tespit ettiği bir olayın ardından, saldırganların popüler yazılımlar gibi görünen kurulum arşivlerini sahte internet siteleri üzerinden yaydığı geniş çaplı bir kampanyayı ortaya çıkardı. Söz konusu sahte yükleyiciler; OBS Studio, DNS Jumper, DS4Windows, Glary Utilities ve Bandicam gibi yaygın kullanılan yazılımları taklit ediyor. Saldırganlar ayrıca, bu sahte sitelerin arama motoru sonuçlarında üst sıralarda görünmesini sağlamak için arama motoru optimizasyonu (SEO) tekniklerinden yararlanıyor.
Araştırmacılar, tespit ettikleri 90’dan fazla sahte yazılım sitesinin tamamında aynı yöntemin kullanıldığını belirledi. Meşru bir yazılım indirdiğini düşünen kullanıcılar, gerçekte saldırganlara ele geçirilen cihaza kalıcı erişim sağlayan gizli bir ScreenConnect uzaktan yönetim aracını indiriyor. Bu sayede saldırganlar, enfekte edilen sistem üzerinde tam kontrol sağlayabilen açık kaynaklı Truva atı AsyncRAT’ı da yükleyebiliyor. Kampanyayla ilişkili alan adı kayıtlarının sayısı Şubat 2026’da zirveye ulaştı. Aynı tehdit aktörü, 2025 yılında da zararlı yükleyicileri oyun kılığında dağıtmak için benzer sahte internet sitelerini kullanmıştı.
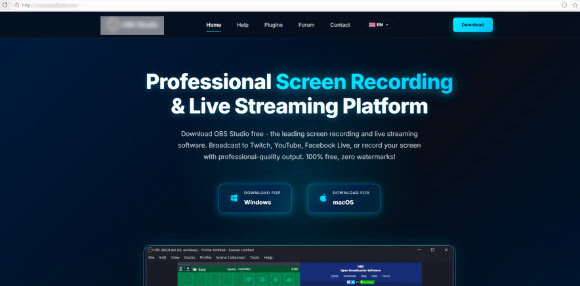
Saldırganların ScreenConnect’i dağıtmak amacıyla kullandığı sahte web sitesi örneği
Bulaşma süreci, Microsoft tarafından dijital olarak imzalanmış meşru install.exe dosyası ile birlikte install.res.1033.dll kitaplığını içeren zararlı arşiv dosyaları aracılığıyla gerçekleşiyor. DLL side-loading tekniği kullanılarak cihaza yüklenen bu DLL, daha sonra saldırganlardan gelecek komutları bekleyen bir ScreenConnect hizmetini kuruyor.
Kaspersky Kıdemli SOC Analisti Denis Kulik, konuya ilişkin şu uyarılarda bulunuyor: ‘’Bu kampanya, internetten ücretsiz yardımcı yazılımlar indiren bireysel kullanıcıların yanı sıra, uzaktan erişim araçlarının çoğu zaman güvenilir uygulamalar listesinde yer aldığı ve yüksek ayrıcalıklarla çalışmasına izin verildiği kurumsal ağları da hedef alıyor. Asıl tehlike, geniş çaplı kimlik bilgisi hırsızlığına ve sistemlere yetkisiz erişime olanak sağlayabilmesidir. Ele geçirilen veriler ise çoğunlukla daha sonra dark web forumlarında satışa sunuluyor.’’
Raporun tamamına Securelist.com üzerinden ulaşılabilirsiniz.
Kaspersky uzmanları, işletmelerin bu tehdide karşı aşağıdaki önlemleri almasını öneriyor:
- Yazılım kurulumlarını sıkı şekilde kontrol altına alın. Uygulama izin listeleri (application allowlisting) kullanın ve güvenilmeyen kaynaklardan gelen MSI paketlerinin yüklenmesini engelleyin.
- Yeni uzaktan yönetim servislerini ve zamanlanmış görevleri sürekli izleyin.
- Bilinmeyen alan adlarına ve IP adreslerine yönelik dış ağ trafiğini filtreleyin.
- Çalışanlarınızı güncel siber tehditler konusunda bilinçlendirin. Kaspersky Automated Security Awareness Platform, güvenli yazılım indirme alışkanlıkları da dahil olmak üzere siber güvenlik farkındalığının gelişmesine yardımcı olur.
- Yazılım kaynaklarının güvenilirliğini doğrulayın.
- Mevcut güvenlik kontrollerinizi, insan uzmanlar tarafından yürütülen tespit hizmetleri ve küresel tehdit istihbaratıyla destekleyin. Kaspersky Managed Detection and Response (MDR), gelişmiş siber saldırılara karşı 7/24 izleme, tespit, analiz ve hızlı müdahale imkânı sunar.
- Ele geçirilmiş hesap veya sistem erişimlerinin kurum içinde yeni saldırılar için bir sıçrama noktası olarak kullanılmasını önlemek amacıyla kimlik bilgilerinin sızdırılıp sızdırılmadığını düzenli olarak takip edin. Kaspersky Digital Footprint Intelligence, açık internet ve dark web kaynaklarını sürekli izleyerek olası tehditlere zamanında müdahale edilmesini sağlar.
Kaspersky uzmanları, bireysel kullanıcılara ise şu tavsiyelerde bulunuyor:
- Yazılım indirirken dikkatli olun. Yazılım ve medya dosyalarını yalnızca güvenilir kaynaklardan indirin. Özellikle şüpheli internet sitelerinden indirilen meşru yazılımların içine zararlı yazılımlar gizlenmiş olabilir.
- Tüm cihazlarınızda Kaspersky Premium gibi güçlü bir güvenlik çözümü kullanın. Bu tür çözümler olası tehditleri tespit ederek bulaşmayı önlemeye yardımcı olur.
- Çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin ve hesaplarınızı düzenli olarak izleyin. Kimlik hesaplarınızda ve finans uygulamalarınızda iki faktörlü kimlik doğrulamayı kullanın; hesap hareketlerinizi düzenli olarak kontrol ederek yetkisiz işlemleri erkenden tespit edin.
- İnternet sitelerinin gerçekliğini doğrulayın. URL’leri dikkatle kontrol edin ve kurum ya da marka adlarında yazım farklılıkları olup olmadığını inceleyin.


